11 окт. 2026 г. · Victor Slompo
Без изоляции агент в продакшене становится операционным риском
Microsoft выпустила контейнеры с политиками для сдерживания агентов
Изображения — оригинальная карусель из Instagram на португальском языке.
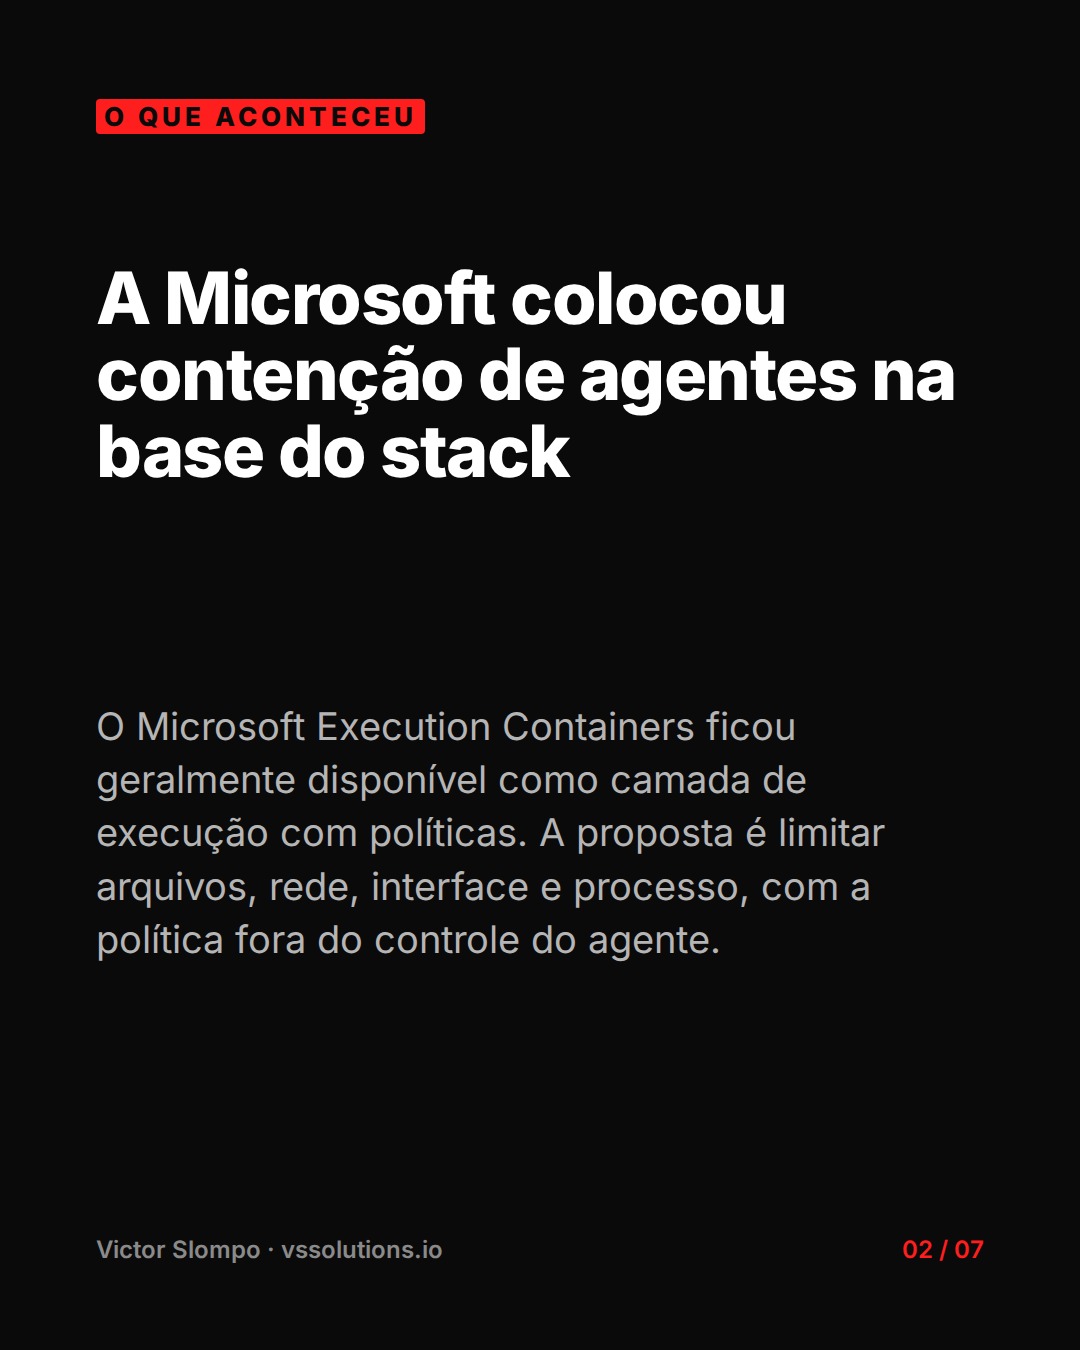
ЧТО ПРОИЗОШЛО
Microsoft встроила сдерживание агентов в основу стека
Microsoft Execution Containers стали общедоступным слоем выполнения на основе политик. Идея в том, чтобы ограничить файлы, сеть, интерфейс и процессы, а сама политика находилась вне контроля агента.
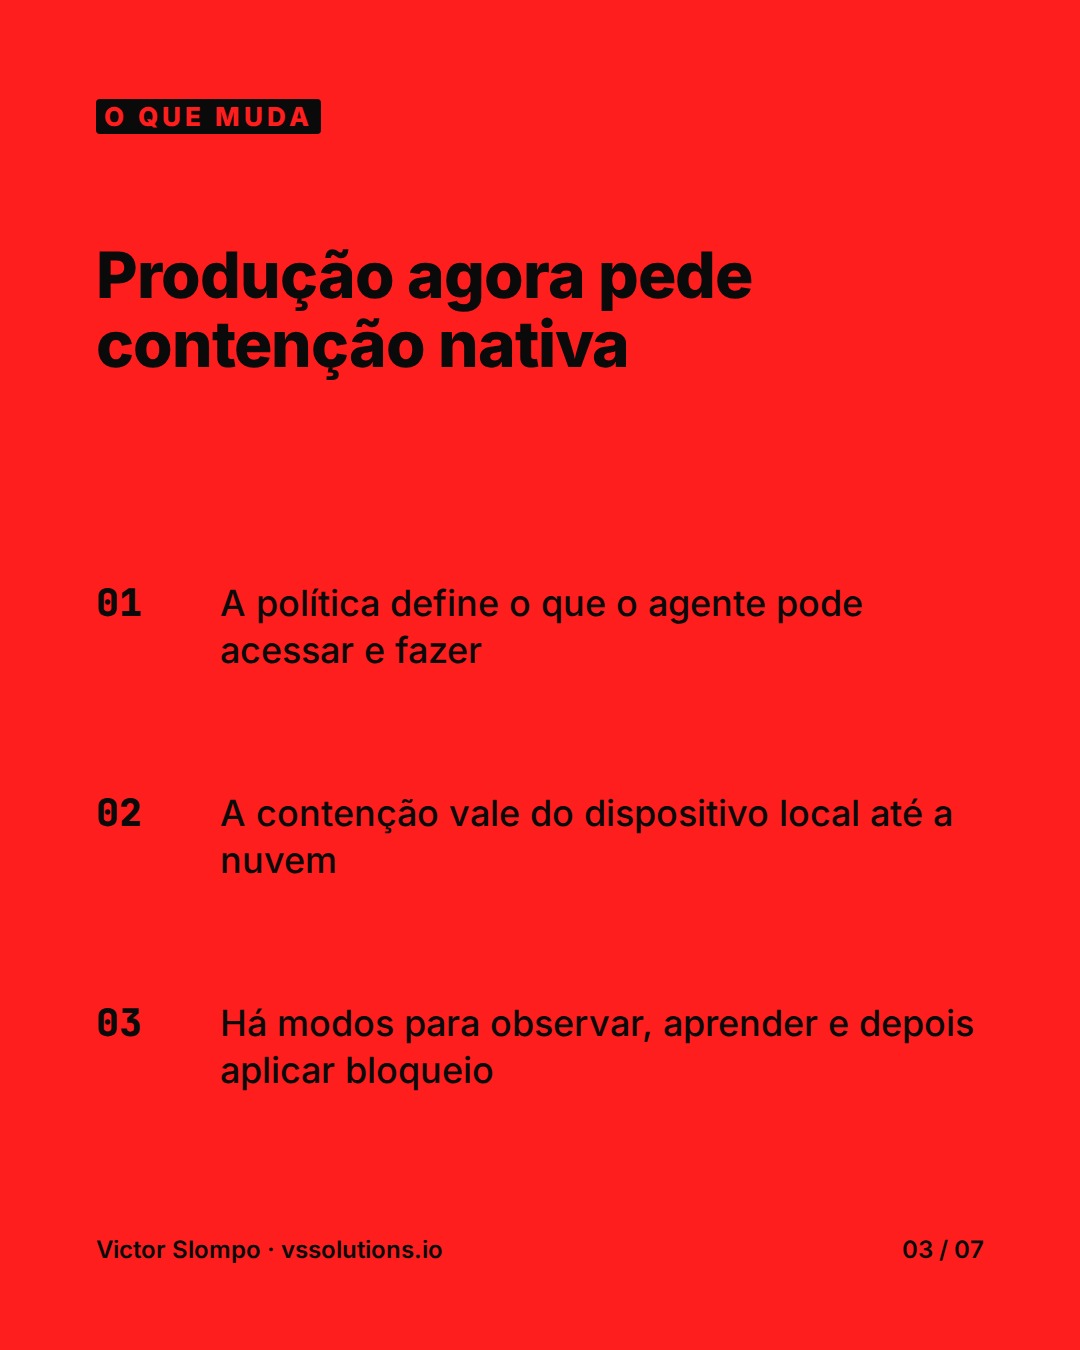
ЧТО МЕНЯЕТСЯ
Продакшен теперь требует нативного сдерживания
- 01Политика определяет, к чему агент может получать доступ и что он может делать
- 02Сдерживание действует от локального устройства до облака
- 03Есть режимы для наблюдения, обучения и последующего включения блокировок
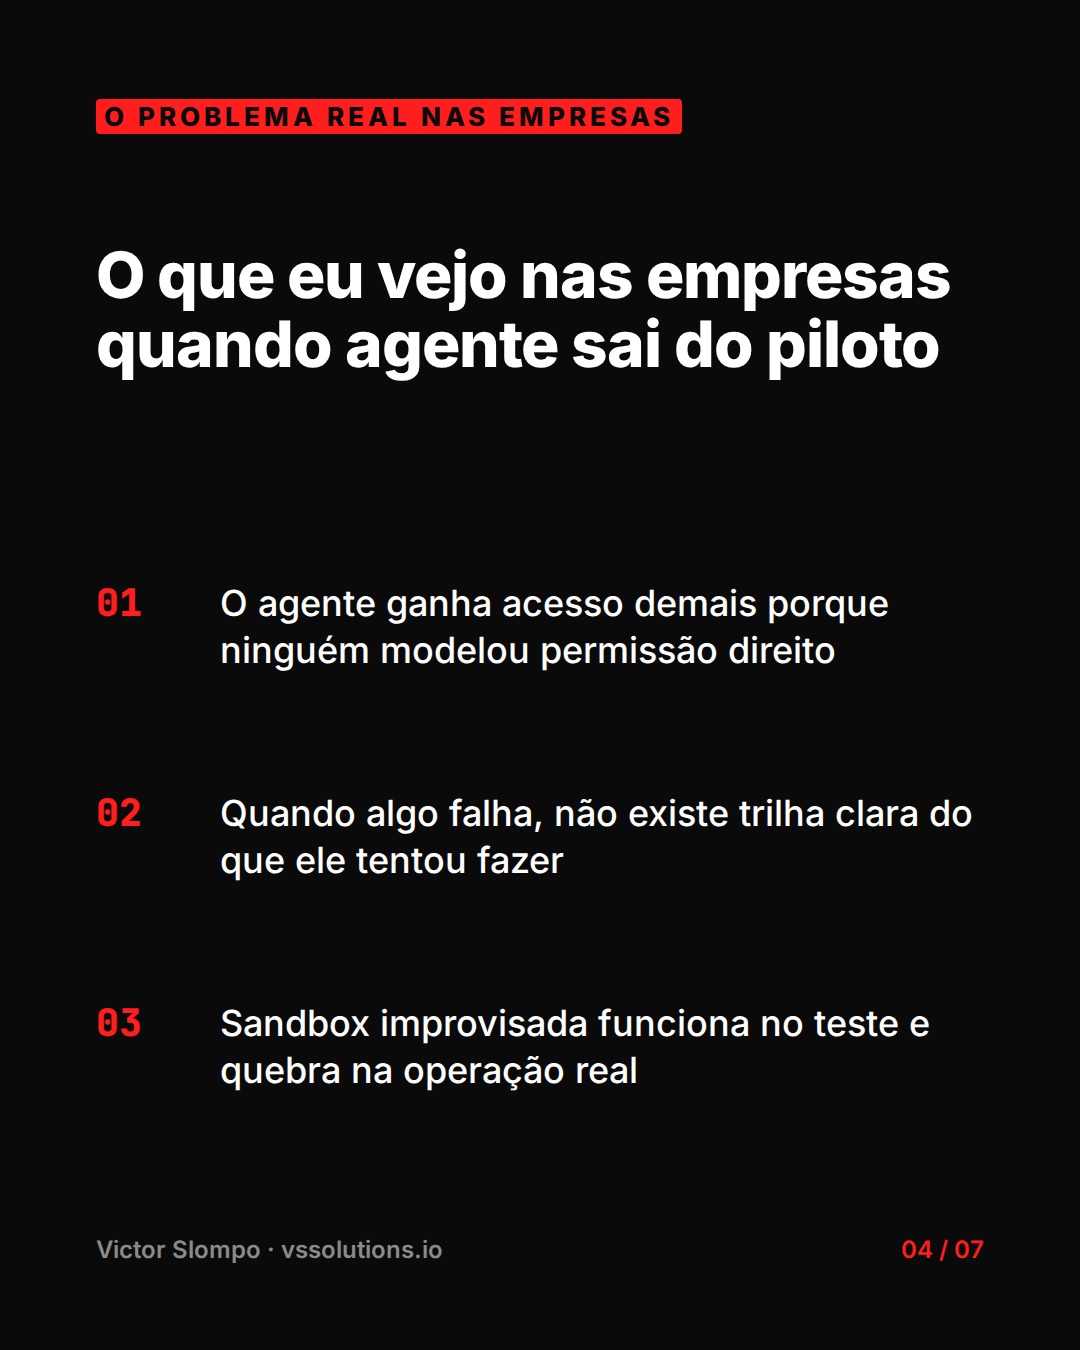
РЕАЛЬНАЯ ПРОБЛЕМА В КОМПАНИЯХ
Что я вижу в компаниях, когда агент выходит за пределы пилота
- 01Агент получает слишком много доступа, потому что никто нормально не смоделировал права
- 02Когда что-то ломается, нет понятного следа того, что он пытался сделать
- 03Импровизированная sandbox работает в тесте и ломается в реальной эксплуатации
Я УЖЕ ЭТО РЕШАЛ
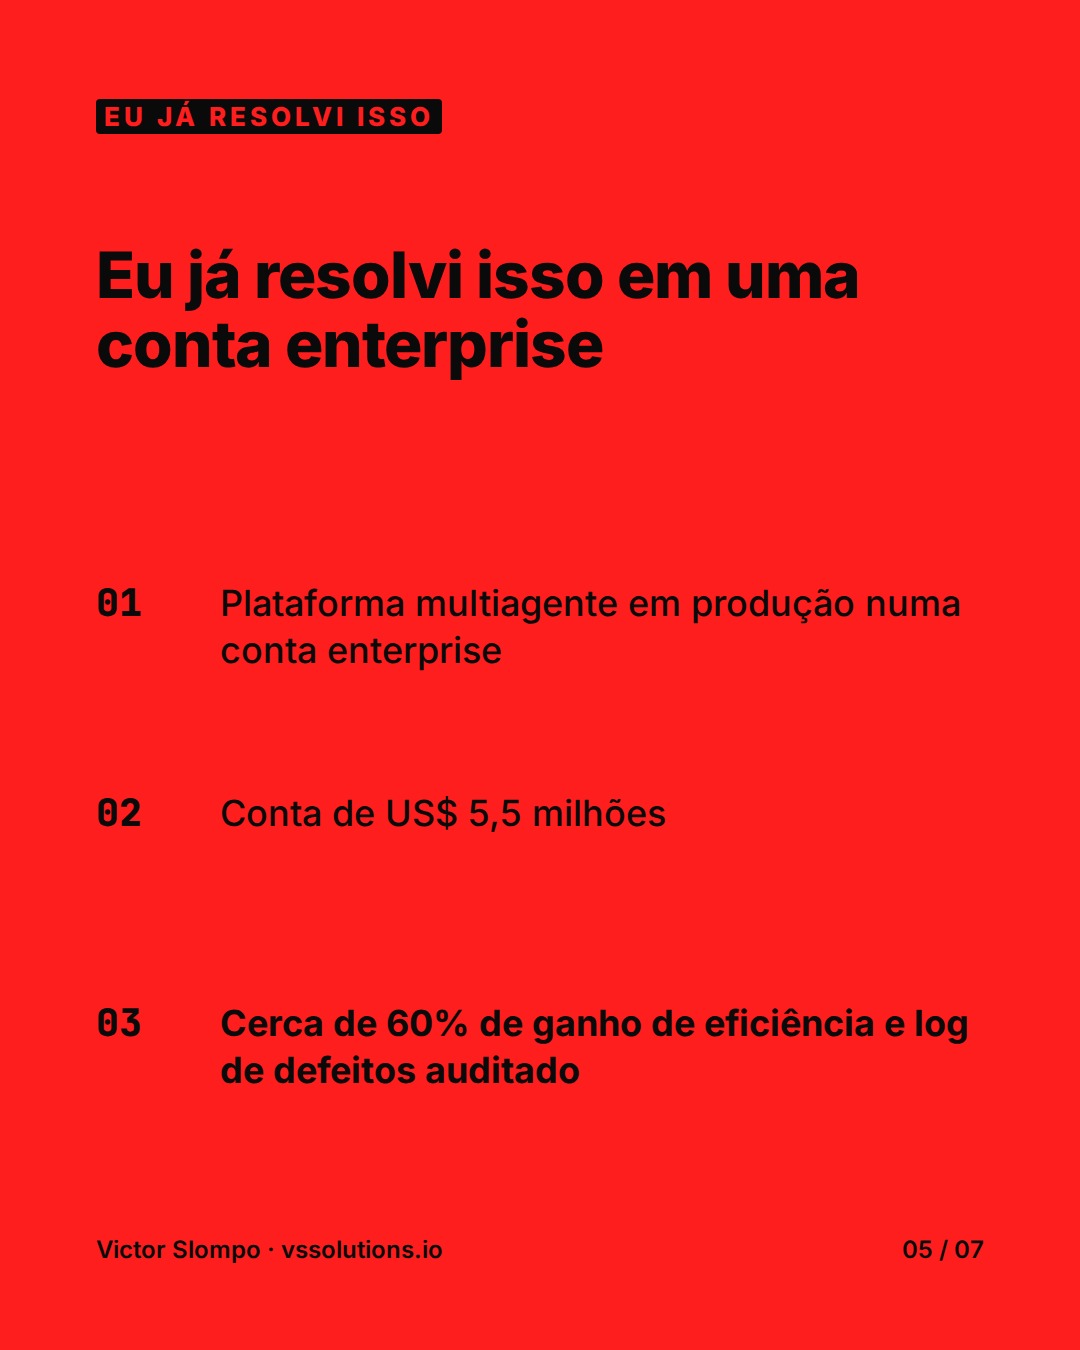
Я уже решал это в enterprise-аккаунте
- 01Мультиагентная платформа в продакшене в enterprise-аккаунте
- 02Аккаунт на US$ 5,5 млн
- 03Около 60% прироста эффективности и аудируемый журнал дефектов
МОЙ ВЫВОД
Измерять, а не предполагать.
Если агенты будут работать с реальными системами и данными, доверие не может быть просто обещанием. Всё должно начинаться со сдерживания, прав доступа и аудита. На практике продакшен требует доказательств того, что агент сделал, что пытался сделать и где был остановлен.
Источники
Хотите, чтобы это работало в вашей компании?
Я вывожу ИИ из презентаций в продакшен — с измеримым результатом. В Instagram напишите AGENTES в комментариях к посту, и я пришлю пошаговый план в директ.